如今,IO-Link 主站只与一台控制器通信。若还要接入 Engineering-Tool、监控或云服务,要么绕道通过 PLC,要么就只能放弃。TEConcept 的 IO-Link Gateway Manager 完整实现了 IO-Link Community 的新 Draft “Gateway Management”。这样,多个客户端即可同时与同一组主站协作,并且可为每个客户端明确规定其可读写的内容。两段视频展示其工作方式,以及如何在配置器中完成设置。
产品与服务 · 阅读时间 8 分钟 · 2 个视频 · 36 分钟 · 德语,字幕 DE/EN
▶ 第 1 部分:工作原理 · ▶ 第 2 部分:实时演示 · 常见问题
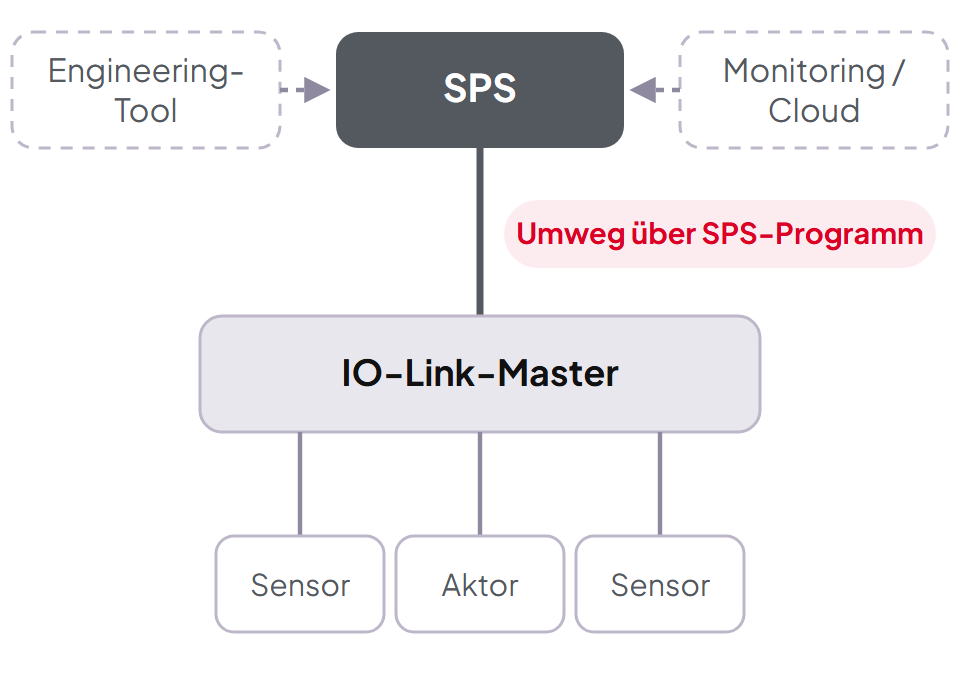
在传统自动化中,IO-Link 主站只挂在一台控制器之下。若还希望配置工具、监控、Web 应用或云连接与主站或设备通信,只有在控制器允许并提供相应接口时才可实现。缺少接口,这类通信就不会发生。也就是说,每新增一个数据使用方,都需要有人修改 PLC 程序。
并行于 PLC 的直接访问在技术上可行,但缺乏规范。谁可以写输出?谁可以复位设备?主站又如何识别当前在与谁通信?
今天 一切都经由 PLC
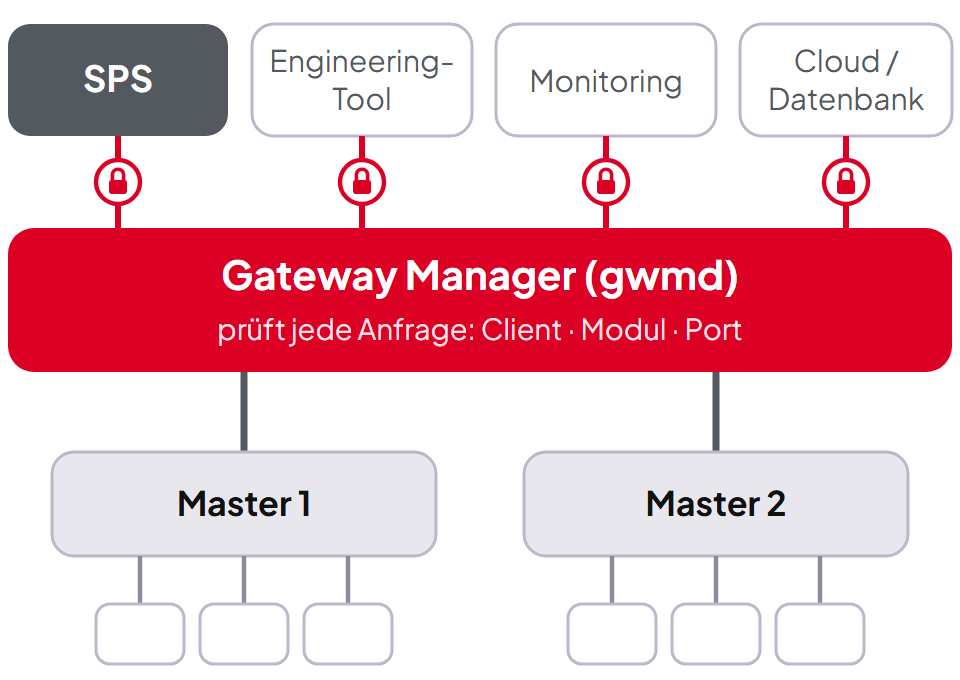
全新 借助 Gateway Manager
为此,IO-Link Community 在 Draft “IO-Link Gateway Management”(D1.0.0-01,2026 年 8 月)中定义了第二层:一个 Gateway,使多个客户端可同时与同一组主站通信——受控且有规则,而非无约束。TEConcept 基于此开发了 Gateway Manager Daemon (gwmd),并提供 IO-Link 配置器 作为 Web 界面。
所有服务、所有 ArgBlock、所有状态机。只了解 Draft 的客户端看到的是一个符合规范的 Gateway。
您可为每个客户端定义其在指定主站与端口上可读写的内容。必要时甚至可由报文内容决定。
WSS/TLS,使用自有 CA;首次连接进行指纹校验;每个客户端一个 Token。
在不触碰 Draft 的前提下扩展:TEConcept 的所有补充均已文档化。每一处偏离都以 Change Request 形式提交给工作组,共计 27 项。Draft 的四类访问类别仍可继续使用,作为 gwmd 权限组的标签。
视频 · 第 1/2 部分 · 11:44 分钟
德语,含德语与英语字幕。视频仅在点击 YouTube 后加载(隐私模式)。
每个客户端用其 Credential 进行身份验证:名称、ClientID 与客户端类型,外加一个 Token。报文中的 ClientID 会被校验,而不是被直接信任。
请求块按“写”计,预期的响应块按“读”计。两者都必须在该地址被允许,并且在发起请求时就要满足,而不是等到 Master 响应后才判断。
报文按模块号向下路由到主站,并按 ClientID 回到正确的客户端。
权限、组与客户端与其他一样都是 SMI 服务。因此,您可用与主站模块相同的工具来配置 Gateway Manager。
每端口独占的非周期访问,以及按优先级进行过程数据控制。Gateway 在主站无法做到的地方将客户端隔离开来。
基础是 Standardized Master Interface (SMI)。客户端与主站在其中交换固定定义的数据结构,即 ArgBlocks。每个 ArgBlock 都有编号(ArgBlock-ID)与方向。Gateway Manager 以此分三步构建权限:
步骤 1
通过 ID 识别 ArgBlock,必要时也可根据其内容识别
步骤 2
将具有相同权限的模式汇总,按读与写分开
步骤 3
将组绑定到某个客户端;必要时仅针对某个模块与端口
只有当某服务的请求块属于某个写组、其响应块属于某个读组,并且两组都绑定到该客户端地址时,服务才会被放行。gwmd 出厂提供 18 个按方向划分、按用途切分的组。这样 PLC 可以设置过程数据优先级,而无需同时具备授予权限的能力。若默认划分不符合您的应用,可在配置器中自行组合组。
在 IO-Link 系统命令中,Reset 功能位于索引 2,常见取值为 128 到 131。一条规则会检查 ArgBlock 内容并精确识别这些取值。它被放入单独的“Device Reset”组,初始状态下不分配给任何客户端。
拥有 Device_write 的客户端仍可继续写参数;Reset 会被立即拒绝,并在日志中记录一行。只有当您放行该组后,Reset 才会通过。
Device_write
▶ 视频从 6:12 开始 ↗
视频 · 第 2/2 部分 · 24:37 分钟
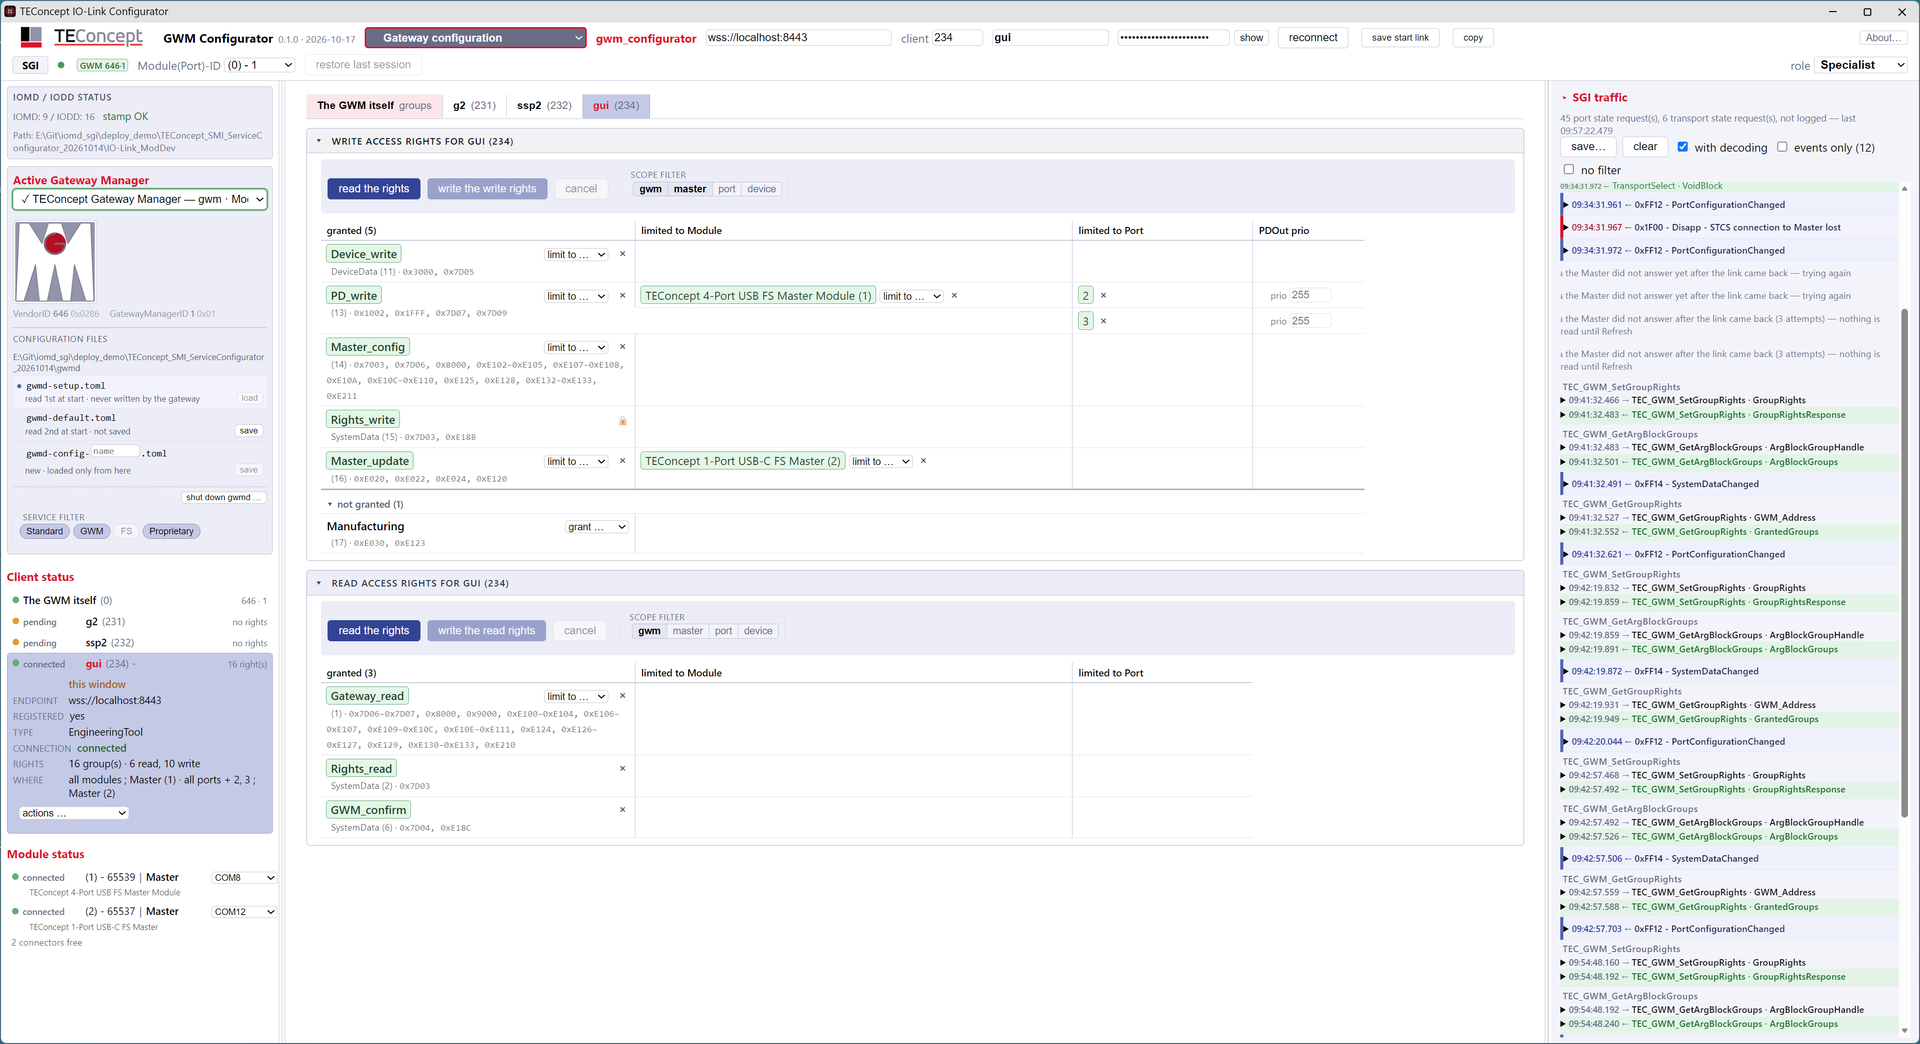
IO-Link 配置器是一款 Web 应用,由 Gateway Manager 直接向浏览器提供。它包含四个视图:用于 SMI 与 SGI 服务的 Standard Gateway Interface,用于权限与客户端的 Gateway 配置,以及 Master 配置 与 Device 配置(参数、过程数据与固件下载)。
窗口右侧会同步显示并解码 SGI 流量。这样您每次点击都能看到发出了哪个服务、返回了什么。
场景 1
将过程数据的写权限限制到一个模块与两个端口
▶ 3:10
场景 2
禁止 Reset,允许所有其他参数
▶ 6:12
场景 3
一次写入会触发 “Device Parameter Written”,其他客户端会获知
▶ 10:38
场景 4
带 Token 的启动链接,对比 CA 指纹
▶ 12:18
场景 5
简短通话,对比指纹,确认后才继续
▶ 13:06
场景 6
检查每种客户端类型的默认预设,调整并写入
▶ 16:50
场景 7
sgi_cli 登录并在其权限范围内工作
sgi_cli
▶ 18:12
场景 8
将 Setup 与权限长期保存到配置中
▶ 20:28
Gateway Manager 不只是一个在客户端之间调配权限的“守门人”。它更是一项打开新通道的技术。
目前现场已有数以千计的 IO-Link 传感器。只在自动化系统中使用其数据未免可惜。Gateway Manager 将其向两个方向开放。
由于 Gateway Manager 可限制权限,云服务、预测性维护应用或数据库即可访问 IO-Link 传感器数据。每个对象只获得您授予的权限。
通过 SMI 的模块概念,Gateway 也可连接与 IO-Link 主站完全不同的设备。例如 mioty 转换器——一种覆盖 20–30 km 的无线系统,可用于远端储罐液位等场景;或 SPE-Master,通过单对以太网 (SPE) 而非 UART 传输 IO-Link。既有 IO-Link 同时可继续运行。
Daemon
使用 Rust 编写,异步(tokio),单一二进制文件。许多编程错误在 Rust 中会在编译阶段暴露,而不是运行后才出现。
性能
实测:相较于不使用 Gateway Manager 的系统,开销低于 10%。
面向主站
通过 STCS-Interface(SMI Test Communication Server)。所有将主站送测一致性的厂商都会实现该接口。每个主站一个 STCS,可按需由 gwmd 启动并监控。
面向客户端
WSS/TLS,使用自有 CA。首次连接校验指纹,之后固定(pin)。每个 Credential 一个 Token,且绝不放在 URL 中。
工具
浏览器中的 IO-Link 配置器,由 gwmd 提供。另有 sgi_cli 用于命令行。
描述驱动
IODD 与 IOMD 描述 Device、主站、模块以及 Gateway Manager 本身(含扩展)。工具依据描述解码,而非依据代码。
配置
初始权限与 Setup 存于 TOML 文件,可直接从配置器保存
这是 IO-Link Community 的一份 Draft(D1.0.0-01,2026 年 8 月)。它描述了一个 Gateway,使多个客户端可同时访问同一组 IO-Link 主站,并包含访问类别、独占的非周期访问与过程数据控制。
是。Draft 定义的内容均已实现。只了解 Draft 的客户端看到的是一个符合规范的 Gateway。扩展内容已文档化,并以 Change Requests 形式提交给工作组。
gwmd 通过 STCS-Interface 与主站通信。所有将主站送测一致性的厂商都会实现该接口。
浏览器中的 IO-Link 配置器、命令行工具 sgi_cli,以及通过 WSS 连接的其他客户端,例如 Engineering-Tool、监控系统或云服务。
不需要。权限在 Gateway 中分配,控制器无需改动。
通过 Events。例如某客户端通过 Device Write 修改了设备的过程数据结构,其他客户端随后可能会错误读取过程数据。因此,Gateway Manager 会将已执行的权限操作(例如 “Device Parameter Written”)通知给在该模块与端口上拥有权限的所有客户端。
新客户端自行注册,首先获得一个无权限的 Credential。Owner 对比指纹后再有针对性地授予权限。后台不会自动放行任何内容。
我们将为您进行 Gateway Manager 实时演示,并澄清其与您的主站与客户端的匹配方式。