
IO-Link Gateway Manager
IO-Link-Master sprechen heute mit genau einer Steuerung. Wer zusätzlich ein Engineering-Tool, ein Monitoring oder einen Cloud-Dienst anbinden will, geht den Umweg über die SPS oder lässt es bleiben. Der IO-Link Gateway Manager von TEConcept setzt den neuen Draft „Gateway Management“ der IO-Link Community vollständig um. Mehrere Clients arbeiten dann gleichzeitig mit denselben Mastern, und für jeden ist festgelegt, was er lesen und schreiben darf. Zwei Videos zeigen, wie das funktioniert und wie Sie es im Konfigurator einrichten.
Produkte & Dienstleistungen · 8 min Lesezeit · 2 Videos · 36 min · Deutsch, Untertitel DE/EN
Ein Master, eine Steuerung: wo es heute klemmt
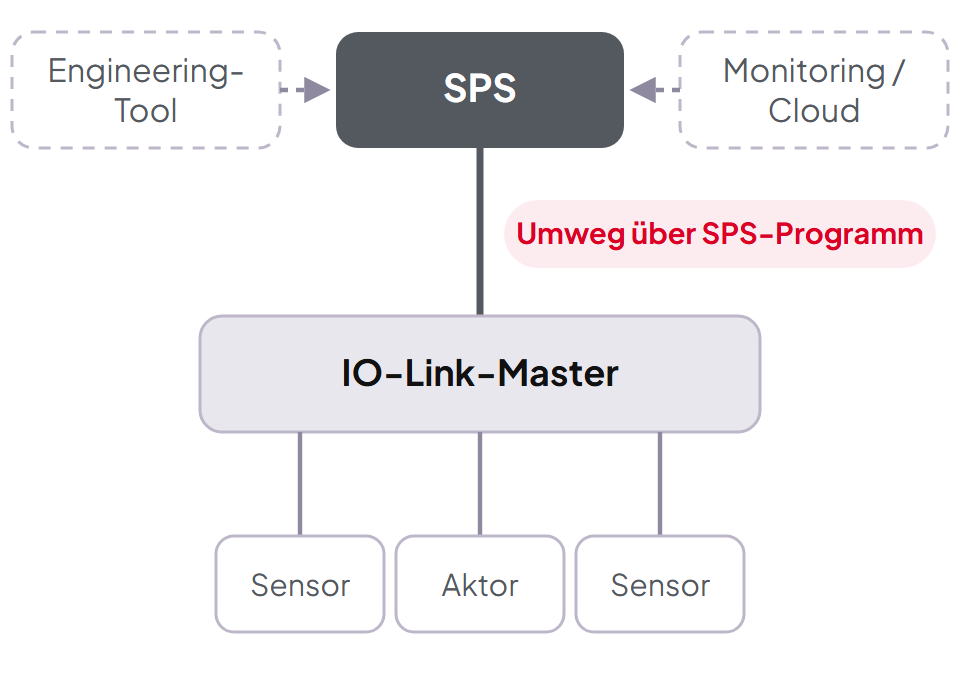
In der klassischen Automatisierung hängt der IO-Link-Master unter genau einer Steuerung. Will zusätzlich ein Konfigurationstool, ein Monitoring, eine Web-Anwendung oder eine Cloud-Anbindung mit dem Master oder einem Gerät sprechen, geht das nur, wenn die Steuerung es erlaubt und eine Schnittstelle dafür bereitstellt. Fehlt sie, findet diese Kommunikation nicht statt. Für jeden neuen Datenabnehmer muss also jemand das SPS-Programm anfassen.
Ein direkter Zugriff parallel zur SPS wäre technisch machbar, bleibt aber ungeregelt. Wer darf Ausgänge schreiben? Wer darf ein Gerät zurücksetzen? Und woran erkennt der Master, mit wem er gerade spricht?
HEUTE Alles über die SPS
NEU Mit Gateway Manager
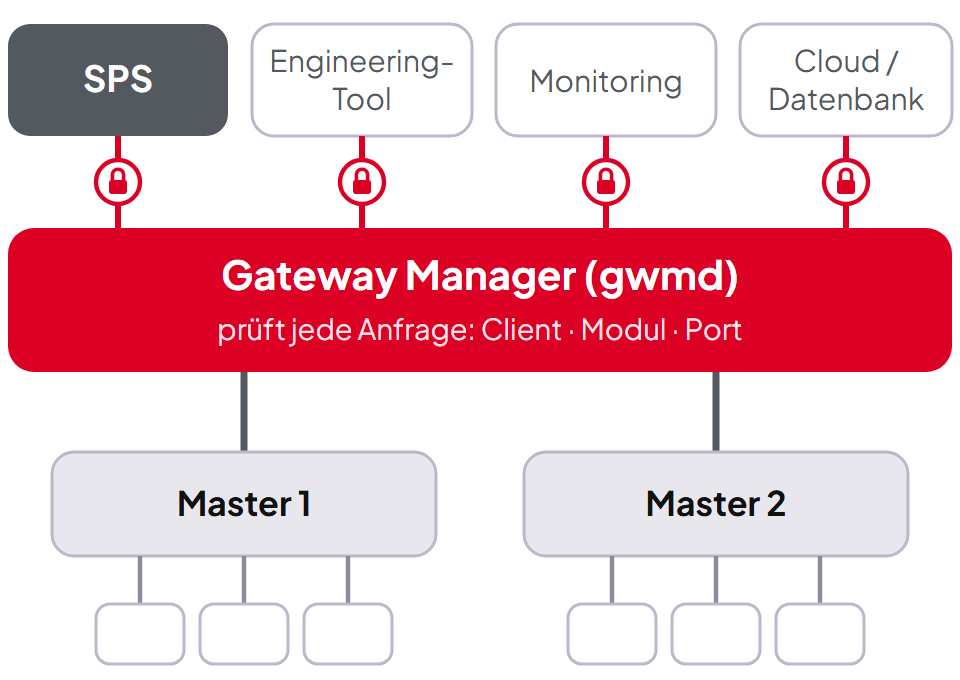
Gateway Management: eine zweite Ebene mit Zugriffskontrolle
Die IO-Link Community hat dafür im Draft „IO-Link Gateway Management“ (D1.0.0-01, August 2026) eine zweite Ebene definiert: ein Gateway, über das mehrere Clients gleichzeitig mit denselben Mastern kommunizieren, geregelt und nicht unkontrolliert. TEConcept hat auf dieser Basis den Gateway Manager Daemon (gwmd) gebaut, dazu den IO-Link Konfigurator als Web-Oberfläche.
Draft vollständig umgesetzt
Jeder Dienst, jeder ArgBlock, alle Zustandsautomaten. Ein Client, der nur den Draft kennt, sieht ein konformes Gateway.
Rechte bis auf den Port
Sie legen für jeden Client fest, was er an welchem Master und Port lesen oder schreiben darf. Bei Bedarf entscheidet sogar der Inhalt eines Telegramms.
Abgesichert verbunden
WSS/TLS mit eigener CA, Fingerprint-Prüfung beim ersten Kontakt und ein Token pro Client.
Erweitert, ohne den Draft anzutasten: Alles, was TEConcept ergänzt hat, ist dokumentiert. Jede Abweichung liegt als Change Request bei der Arbeitsgruppe, insgesamt 27. Die vier Zugriffskategorien des Drafts funktionieren weiter, als Etiketten auf den Rechtegruppen des gwmd.
Video · Teil 1 von 2 · 11:44 min
So arbeitet der Gateway Manager
Auf Deutsch, mit deutschen und englischen Untertiteln. Das Video lädt erst beim Klick von YouTube (Datenschutzmodus).
Fünf Prinzipien, nach denen der gwmd arbeitet
Eine Verbindung, eine Identität
Jeder Client weist sich mit seinem Credential aus: Name, ClientID und Client-Typ, dazu ein Token. Die ClientID im Telegramm wird geprüft, nicht geglaubt.
Jede Anfrage wird entschieden, bevor sie weitergeht
Der Anfrageblock zählt als Schreiben, der erwartete Antwortblock als Lesen. Beides muss an dieser Adresse erlaubt sein, und zwar schon bei der Anfrage, nicht erst bei der Antwort des Masters.
Routing nach Modulnummer
Telegramme gehen nach Modulnummer hinunter zum Master und nach ClientID zurück zum richtigen Client.
Modul 0 ist das Gateway selbst
Rechte, Gruppen und Clients sind SMI-Dienste wie alle anderen. Sie konfigurieren den Gateway Manager also mit denselben Werkzeugen wie ein Master-Modul.
Clients bleiben getrennt
Exklusiver azyklischer Zugriff pro Port und Prozessdaten-Kontrolle nach Priorität. Das Gateway hält Clients dort auseinander, wo ein Master das nicht kann.
Das Rechtemodell: Muster, Gruppe, Adresse
Grundlage ist das Standardized Master Interface (SMI). Clients und Master tauschen dort fest definierte Datenstrukturen aus, die ArgBlocks. Jeder hat eine Kennnummer, die ArgBlock-ID, und eine Richtung. Daraus baut der Gateway Manager seine Rechte in drei Schritten:
Schritt 1
Muster
erkennt den ArgBlock an seiner ID, bei Bedarf auch an seinem Inhalt
Schritt 2
Gruppe
fasst Muster mit gleichen Rechten zusammen, getrennt nach Lesen und Schreiben
Schritt 3
Adresse
bindet die Gruppe an einen Client, bei Bedarf nur für ein Modul und einen Port
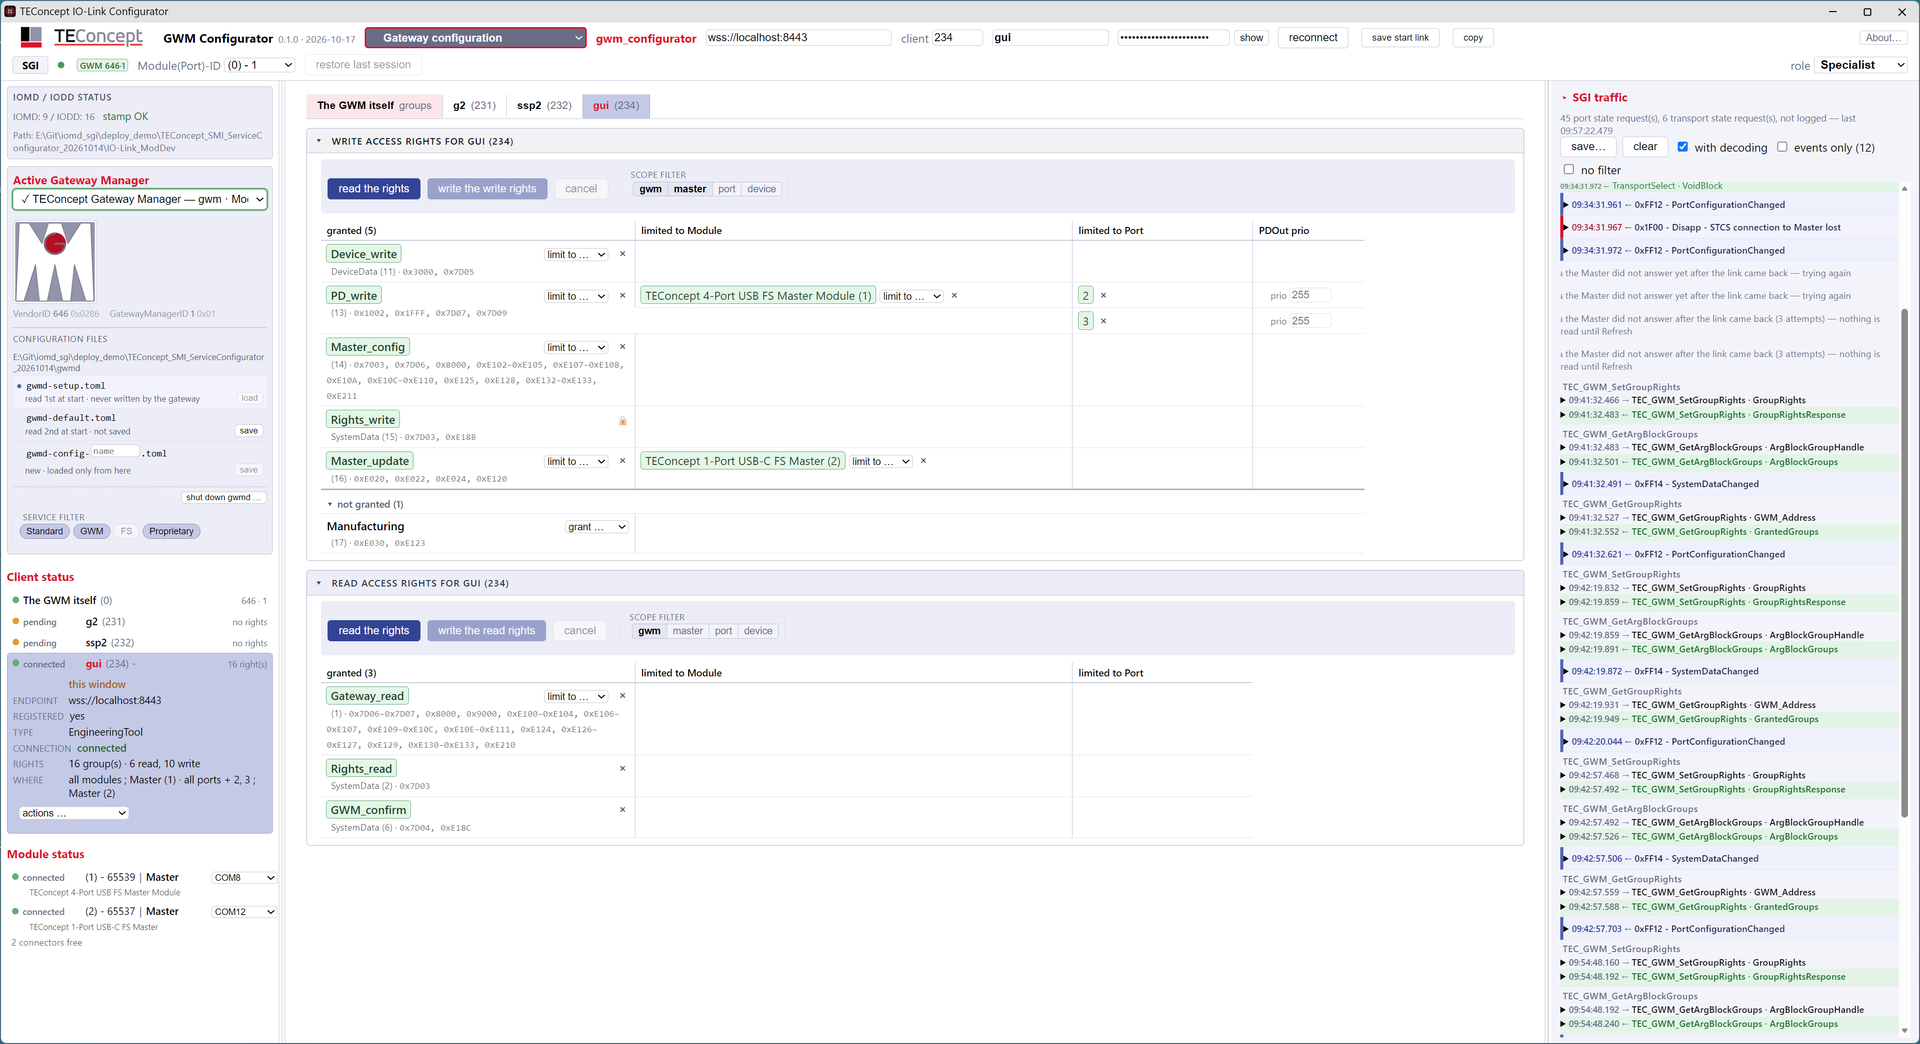
Ein Dienst geht nur durch, wenn sein Anfrageblock in einer Schreibgruppe und sein Antwortblock in einer Lesegruppe liegt und beide Gruppen an die Adresse des Clients gebunden sind. Ab Werk bringt der gwmd 18 gerichtete Gruppen mit, nach Zweck geschnitten. So kann eine SPS ihre Prozessdaten-Priorität setzen, ohne zugleich Rechte vergeben zu dürfen. Passt die Vorgabe nicht zu Ihrer Anwendung, stellen Sie im Konfigurator eigene Gruppen zusammen.
Beispiel aus der Live-Demo: Reset verboten
Reset-Funktionen sind bei IO-Link Systemkommandos auf Index 2, üblich sind die Werte 128 bis 131. Eine Regel schaut in den ArgBlock hinein und erkennt genau diese Werte. Sie landet in einer eigenen Gruppe „Device Reset“, die zunächst kein Client erhält.
Wer Device_write hat, schreibt weiter Parameter. Ein Reset wird sofort abgewiesen, mit einer Zeile im Log. Erst wenn Sie die Gruppe freigeben, geht auch der Reset durch.
Video · Teil 2 von 2 · 24:37 min
Live-Demo im IO-Link Konfigurator
Auf Deutsch, mit deutschen und englischen Untertiteln. Das Video lädt erst beim Klick von YouTube (Datenschutzmodus).
Der Konfigurator
Der IO-Link Konfigurator ist eine Web-Anwendung, die der Gateway Manager direkt an den Browser ausliefert. Er hat vier Ansichten: Standard Gateway Interface für SMI- und SGI-Dienste, Gateway-Konfiguration für Rechte und Clients, Master-Konfiguration und Device-Konfiguration mit Parametern, Prozessdaten und Firmware-Download.
Rechts im Fenster läuft der SGI-Verkehr mit, dekodiert. So sehen Sie bei jedem Klick, welcher Dienst rausgeht und was zurückkommt.
Was Sie im Video sehen
Szene 3
Event in Aktion
Ein Schreibzugriff löst „Device Parameter Written“ aus, andere Clients erfahren davon
Szene 5
Neuer Client meldet sich an
Kurzer Anruf, Fingerprint vergleichen, erst dann geht es weiter

Der Gateway Manager ist nicht einfach ein Torwächter, der Rechte zwischen Clients regelt. Er ist vielmehr eine Technologie, die Türen öffnet.
Dr. Otto Witte, TEConcept GmbH
Ausblick: Türen nach Norden und Süden
Inzwischen gibt es tausende IO-Link-Sensoren im Feld. Ihre Daten nur in der Automatisierung zu nutzen, wäre schade. Der Gateway Manager öffnet sie in zwei Richtungen.
Nach Norden: Cloud und Daten
Weil der Gateway Manager Rechte begrenzt, können Cloud-Dienste, Predictive-Maintenance-Anwendungen oder Datenbanken auf die Daten der IO-Link-Sensoren zugreifen. Jeder bekommt genau die Rechte, die Sie ihm geben.
Nach Süden: neue Technologien
Über das SMI-Modulkonzept lassen sich am Gateway auch ganz andere Geräte anschließen als IO-Link-Master. Etwa ein Umsetzer auf mioty, ein Funksystem mit 20 bis 30 km Reichweite, zum Beispiel für Füllstände entfernter Tanks. Oder ein SPE-Master, der IO-Link statt über UART über Single Pair Ethernet überträgt. Das bestehende IO-Link läuft dabei weiter.
Unter der Haube
Daemon
In Rust geschrieben, asynchron (tokio), ein einziges Binary. Viele Programmierfehler fallen in Rust schon beim Kompilieren auf, nicht erst im Betrieb.
Leistung
Gemessen: weniger als 10 % Overhead gegenüber einem System ohne Gateway Manager
Richtung Master
Über das STCS-Interface (SMI Test Communication Server). Das implementieren alle Hersteller, die ihren Master auf Konformität testen lassen. Je Master ein STCS, auf Wunsch vom gwmd gestartet und überwacht.
Richtung Clients
WSS/TLS mit eigener CA. Fingerprint beim ersten Kontakt, danach gepinnt. Ein Token pro Credential, nie in einer URL.
Werkzeuge
IO-Link Konfigurator im Browser, vom gwmd ausgeliefert. Dazu sgi_cli für die Kommandozeile.
Beschreibungsgetrieben
IODD und IOMD beschreiben Devices, Master, Module und den Gateway Manager selbst, samt Erweiterungen. Werkzeuge dekodieren aus der Beschreibung, nicht aus Code.
Konfiguration
Initiale Rechte und Setups in TOML-Dateien, direkt aus dem Konfigurator speicherbar
Häufige Fragen
Was ist IO-Link Gateway Management?
Ein Draft der IO-Link Community (D1.0.0-01, August 2026). Er beschreibt ein Gateway, über das mehrere Clients gleichzeitig auf dieselben IO-Link-Master zugreifen, mit Zugriffskategorien, exklusivem azyklischem Zugriff und Prozessdaten-Kontrolle.
Ist der Gateway Manager kompatibel zum Draft?
Ja. Alles, was der Draft definiert, ist umgesetzt. Ein Client, der nur den Draft kennt, sieht ein konformes Gateway. Erweiterungen sind dokumentiert und als Change Requests bei der Arbeitsgruppe eingereicht.
Welche IO-Link-Master lassen sich anbinden?
Der gwmd spricht mit dem Master über das STCS-Interface. Das implementieren alle Hersteller, die ihren Master auf Konformität testen lassen.
Welche Clients können sich verbinden?
Der IO-Link Konfigurator im Browser, das Kommandozeilen-Werkzeug sgi_cli und weitere Clients über WSS, etwa Engineering-Tools, Monitoring-Systeme oder Cloud-Dienste.
Muss für einen neuen Client das SPS-Programm geändert werden?
Nein. Rechte vergeben Sie im Gateway, die Steuerung bleibt unberührt.
Wie erfahren andere Clients, dass sich etwas geändert hat?
Über Events. Ändert ein Client per Device Write zum Beispiel die Prozessdatenstruktur eines Geräts, würde ein anderer Client die Prozessdaten danach falsch lesen. Deshalb meldet der Gateway Manager ausgeübte Rechte, etwa als „Device Parameter Written“, an alle Clients mit Rechten an diesem Modul und Port.
Wie kommt ein neuer Client sicher dazu?
Er meldet sich selbst an und erhält zunächst ein Credential ohne Rechte. Der Owner vergleicht den Fingerprint und vergibt dann gezielt Rechte. Im Hintergrund wird nichts freigegeben.
Gateway Manager an Ihrem Anwendungsfall sehen?
Wir zeigen Ihnen den Gateway Manager live und klären, wie er zu Ihren Mastern und Clients passt.